


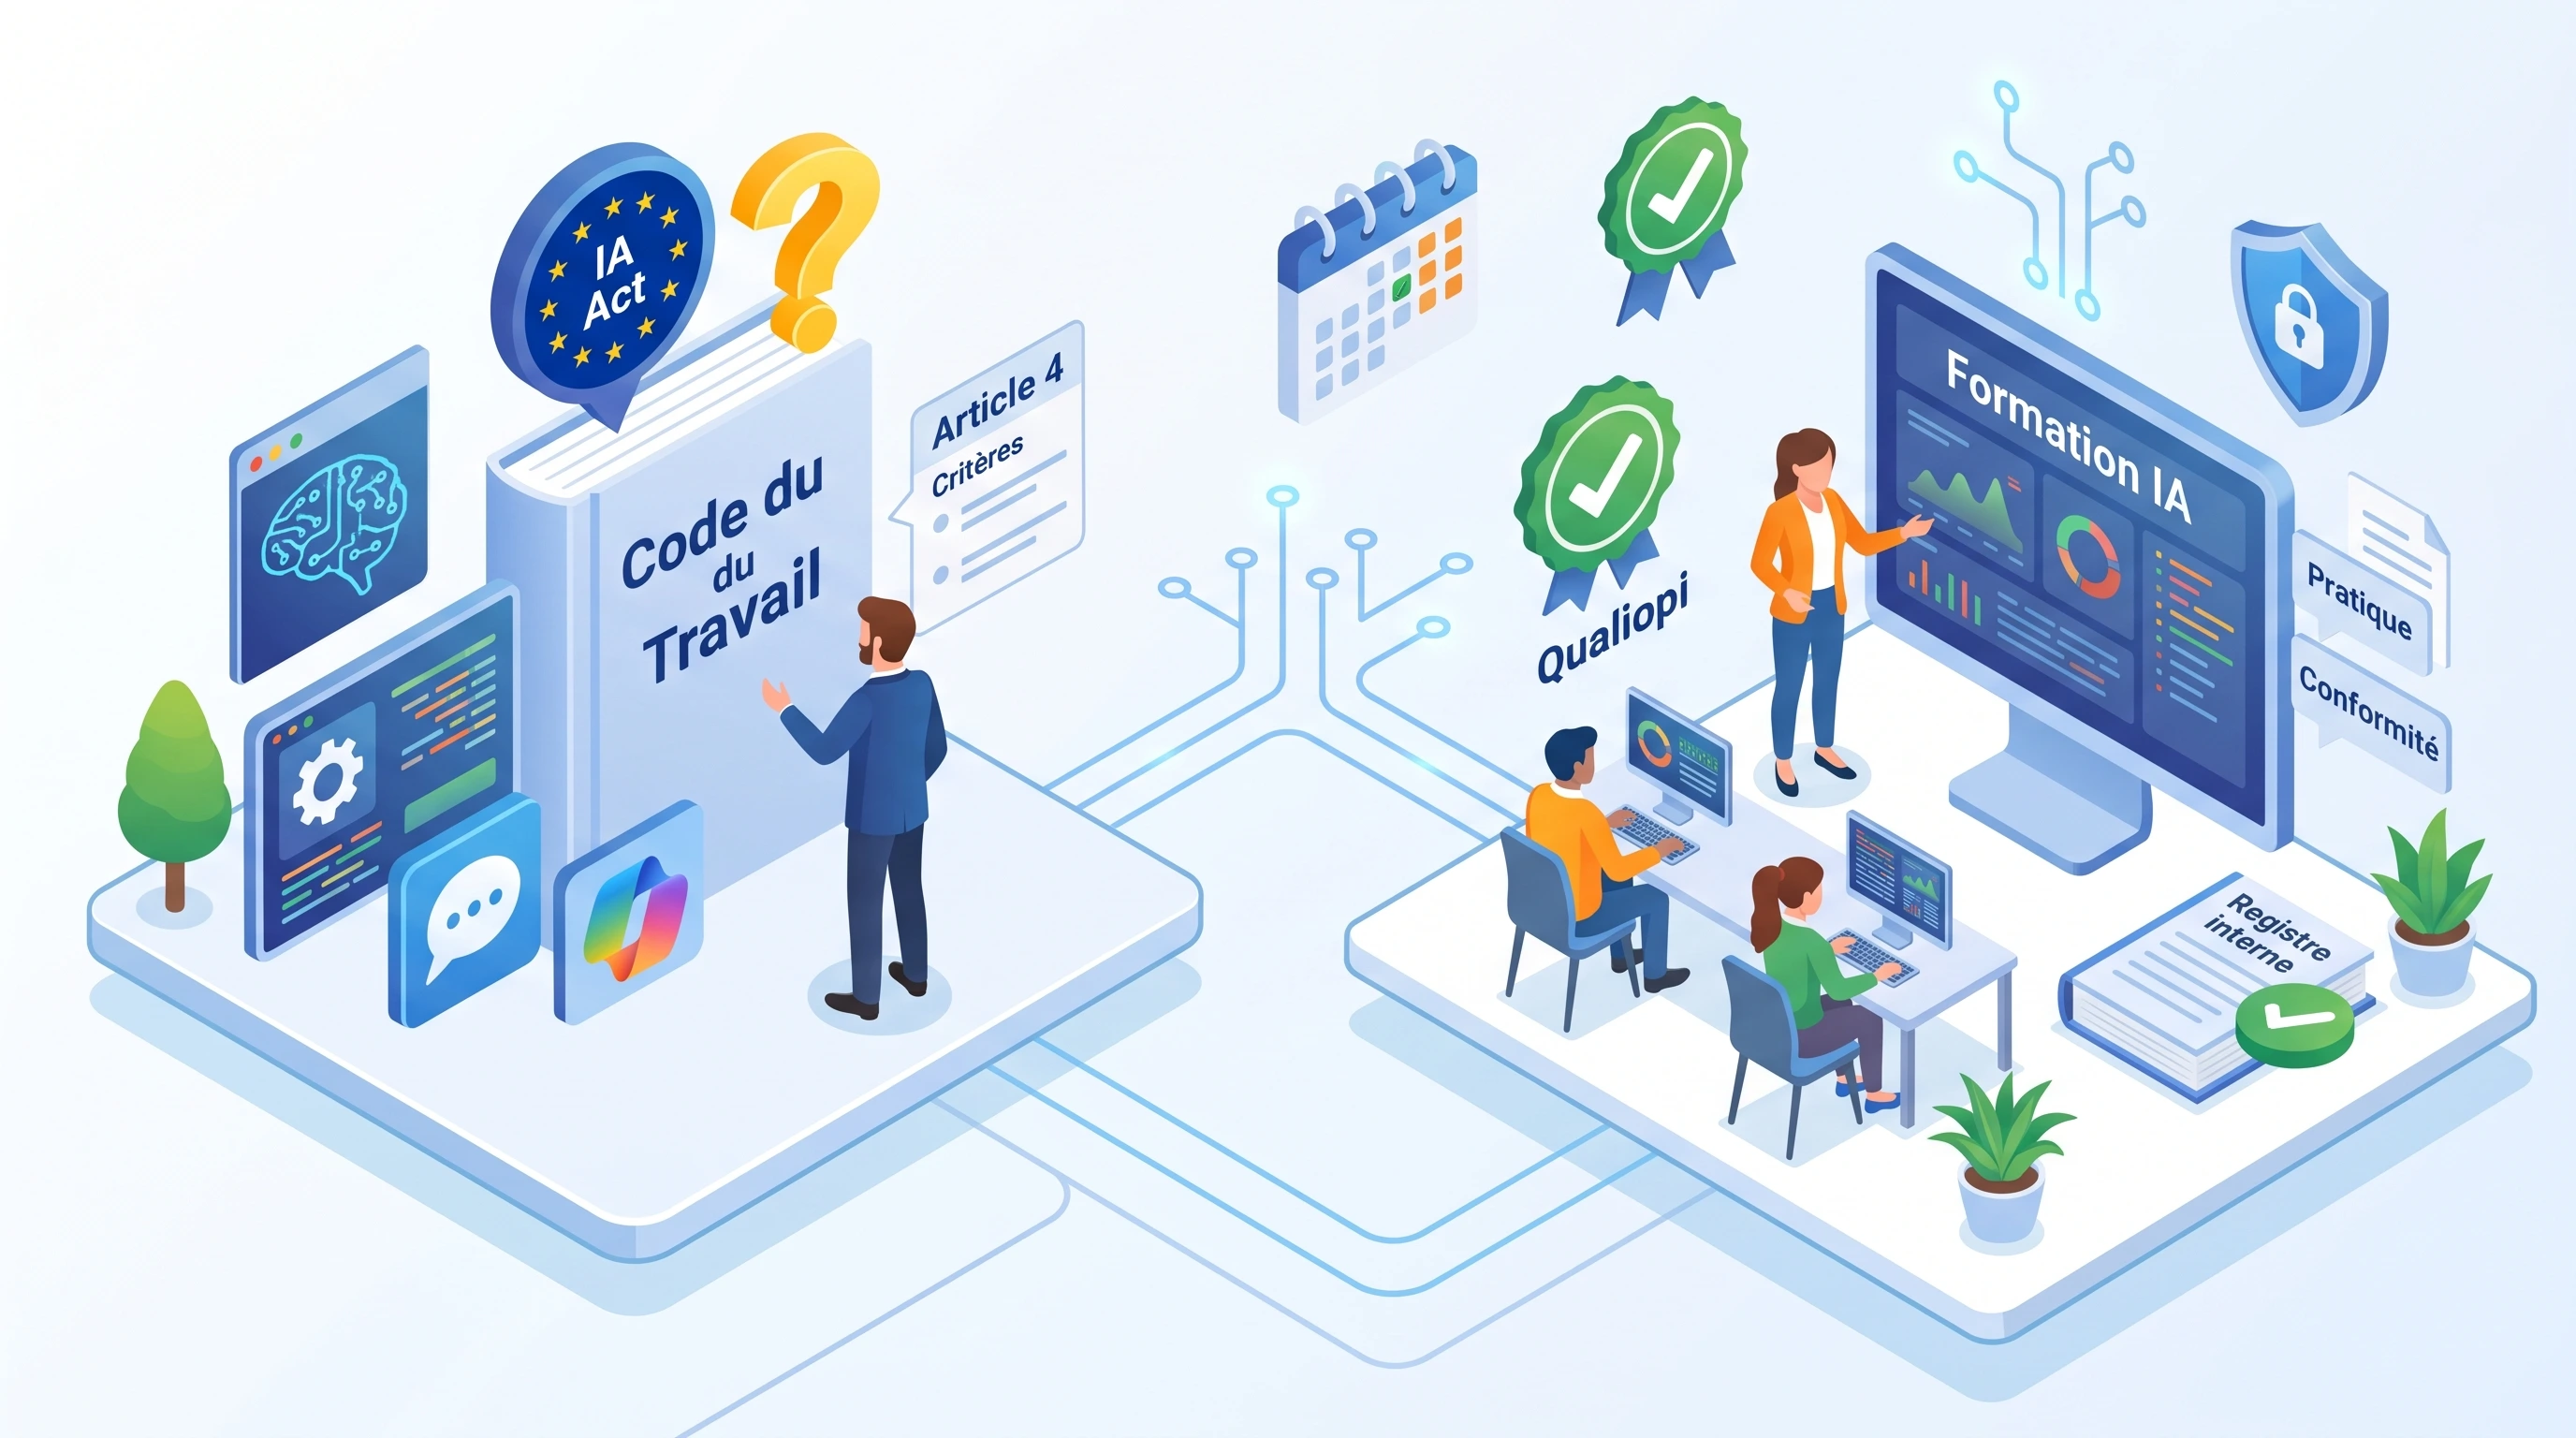

Votre entreprise a ouvert des licences Copilot ou ChatGPT. Et la question revient en comité de direction : faut-il maintenant former tout le monde pour être en règle avec l'IA Act ?
Non, pas au sens d'un stage obligatoire. Le règlement européen demande des mesures, pas une formation précise. Mais l'employeur qui déploie un outil d'IA sans former personne prend un risque réel, et il ne vient pas seulement de Bruxelles.
La formation à l'IA n'est pas obligatoire au sens strict. L'article 4 de l'IA Act, réécrit en juillet 2026, demande aux entreprises qui utilisent l'IA de prendre des mesures pour développer la maîtrise de l'IA de leur personnel, sans formation, durée ni certificat imposés.
L'article 4 du règlement européen sur l'IA s'applique depuis le 2 février 2025. Dans sa première version, il demandait aux entreprises de garantir, « dans toute la mesure du possible », un niveau suffisant de maîtrise de l'IA pour leur personnel. Une obligation de résultat, ou presque.
Le règlement (UE) 2026/1744 du 8 juillet 2026, dit omnibus sur l'IA, l'a réécrit. Depuis le 27 juillet 2026, les entreprises doivent prendre des mesures pour favoriser le développement de la maîtrise de l'IA. Et le texte précise qu'elles n'ont pas à garantir un niveau donné pour chaque personne.
Le changement est réel. On passe d'un niveau à atteindre à des moyens à mettre en œuvre. L'obligation, elle, reste en place.
L'article vise les fournisseurs, qui développent les outils, et les déployeurs, qui les utilisent dans un cadre professionnel. Une entreprise qui a ouvert des licences Copilot, ChatGPT ou Claude à ses équipes est un déployeur. Une PME de 20 personnes aussi.
Le périmètre dépasse vos salariés. La Commission européenne y inclut les personnes qui utilisent l'outil pour votre compte : un prestataire, un sous-traitant, un intérimaire. Et elle précise qu'un salarié qui rédige avec ChatGPT doit au moins connaître ses risques propres, comme les erreurs inventées par l'outil (hallucinations).
La Commission répond aux questions des entreprises dans une FAQ sur la maîtrise de l'IA, mise à jour le 20 octobre 2026. Elle y écrit trois choses que les pages alarmistes oublient. Aucune formation obligatoire n'est imposée. Aucun certificat n'est nécessaire. Et l'article n'oblige pas à mesurer les connaissances des salariés.
Pas de durée minimale non plus, ni de liste d'organismes agréés, ni de label « IA Act ». Si un prestataire vous vend une formation comme la seule façon de « se mettre en conformité », il force le trait. Une formation reste la mesure la plus utile. Mais vous pouvez aussi combiner des sessions, un guide interne et des règles d'usage, selon les outils et les métiers.
En France, l'IA Act n'est pas le seul texte à regarder. L'article L6321-1 du Code du travail est plus ancien et plus direct : l'employeur « assure l'adaptation des salariés à leur poste de travail ». Il doit aussi maintenir leur capacité à occuper un emploi, au regard de l'évolution des emplois, des technologies et des organisations.
Un outil d'IA générative entre exactement là. Quand une direction déploie Copilot dans Outlook, Word et Teams, la façon de rédiger, de préparer une réunion ou d'analyser un fichier change. Le poste évolue. L'adaptation à ce poste est à la charge de l'employeur.
Cette obligation ne date pas de l'IA. Elle n'a pas été assouplie par Bruxelles. Et elle s'applique dès le premier salarié.
La Cour de cassation sanctionne le manquement à cette obligation. Dans un arrêt du 23 octobre 2007 (n° 06-40.950), elle a confirmé la condamnation d'un employeur à verser des dommages-intérêts à deux salariées licenciées qu'il n'avait pas formées pendant des années. Le salarié doit montrer le préjudice subi, mais l'argument existe.
Transposé à l'IA, le scénario est simple. Un salarié à qui l'on reproche de mal utiliser un outil sur lequel personne ne l'a formé pourra invoquer ce manquement. Le risque juridique de l'IA mal accompagnée se joue souvent là, devant le conseil de prud'hommes, plus que devant un régulateur européen.
Les amendes de l'IA Act font peur : jusqu'à 15 millions d'euros ou 3 % du chiffre d'affaires mondial pour les manquements des fournisseurs et des déployeurs. Mais l'article 99, qui les fixe, ne cite pas l'article 4 dans sa liste.
Pour la maîtrise de l'IA, les sanctions relèvent de chaque État membre. Le règlement leur demande des sanctions « effectives, proportionnées et dissuasives », qui peuvent aller de l'avertissement à l'amende, en tenant compte des intérêts des PME. Les autorités nationales peuvent contrôler l'article 4 depuis le 2 août 2026.
La France n'a pas encore fini ce travail. Le projet de loi d'adaptation au droit de l'Union européenne (DDADUE) répartit le contrôle entre la DGCCRF, qui coordonne, la CNIL et les régulateurs de chaque secteur. Adopté par le Sénat le 18 février 2026, il attendait encore, mi-novembre 2026, son vote à l'Assemblée nationale.
Concrètement : aucun régime national de sanctions n'est fixé pour l'article 4 à ce jour. Ce n'est pas une raison d'attendre. Le texte s'applique déjà, et la loi française finira par désigner qui le contrôle.
La Commission le dit sans détour dans sa FAQ : une sanction devient plus probable quand un incident révèle un manque de formation ou de consignes. Personne ne viendra vérifier vos feuilles d'émargement par principe. On les demandera après une fuite de données ou une erreur grave.
Les incidents sont connus. Un commercial colle la liste de prix d'un client dans un outil grand public. Une assistante envoie un compte rendu inventé par l'outil sans le relire. Un recruteur trie des candidatures avec un outil qu'il ne comprend pas. Ces risques se traitent dans votre gouvernance et sécurité de l'IA autant que par la formation.
La Commission attend des mesures proportionnées : une compréhension générale de l'IA dans l'entreprise, le rôle de l'entreprise (fournisseur ou déployeur), le risque des outils utilisés, et le niveau de départ de chaque population. Une même vidéo pour tout le monde ne coche pas ces cases.
Les RH ne courent pas les mêmes risques que le service marketing : un tri de candidatures touche à des usages que l'IA Act classe à haut risque. Nous détaillons ce cas dans notre article sur l'IA Act pour les RH.
La direction, elle, signe la charte, arbitre les outils et répond de la conformité. C'est le premier public à former, et le plus souvent oublié. Notre formation IA pour dirigeants part de leurs propres dossiers, en 5 sessions de 2 heures.
Sur ce point, la FAQ est claire : se reposer sur la notice d'utilisation de l'outil, ou demander aux salariés de la lire, ne suffit pas. Il faut d'autres mesures.
Le module en ligne générique a le même défaut. Il prouve qu'un salarié a cliqué jusqu'à la fin. Il ne prouve pas qu'il sait quelle donnée ne doit jamais entrer dans l'outil, ni comment vérifier une réponse. Une session sur l'outil réellement déployé, avec les fichiers de l'équipe, couvre les deux.
La preuve attendue est simple : un registre interne des actions menées. Pour chaque population, notez l'outil utilisé, la mesure prise (session, guide, règles d'usage), la date, le nombre de personnes concernées et la prochaine révision. Un tableau partagé suffit.
Gardez les pièces derrière chaque ligne : programme, feuilles d'émargement, évaluations de fin de session, charte signée. Une formation sérieuse les produit d'office. Chez Bloom, chaque session part d'un positionnement sur les objectifs et se termine par une évaluation sur ces mêmes objectifs, puis une évaluation à froid un à trois mois plus tard.
Ce registre se range avec celui de vos outils d'IA. Notre plan de mise en conformité à l'IA Act montre comment les deux s'articulent, étape par étape.
Pour prouver qu'elle respecte l'article 4 de l'IA Act, une entreprise tient un registre interne de ses actions : pour chaque population, l'outil d'IA utilisé, la mesure prise, sa date et les pièces associées. La Commission européenne n'exige ni certificat ni mesure des connaissances des salariés.
L'IA Act ne vous oblige pas à envoyer tout le monde en formation. Il vous oblige à agir, et à pouvoir le montrer. Le Code du travail, lui, vous oblige depuis longtemps à adapter vos équipes à leurs outils.
Les deux mènent au même endroit. Une équipe formée sur ses outils fait moins d'erreurs, colle moins de données sensibles dans le mauvais outil et utilise vraiment les licences payées. La conformité vient en plus.
Nos formations IA sur mesure se font sur l'outil que votre entreprise a déployé, avec vos règles de confidentialité, et laissent les pièces à ranger dans votre registre. Elles sont finançables par votre OPCO.
Ressource gratuite
Direction, RH, marketing, commerciaux, finance : chaque fiche dit quoi joindre et quoi vérifier. En PDF, dans votre boîte mail.
On construit la formation à partir de votre quotidien.

Formations IA concrètes et accompagnement sur mesure pour les entreprises françaises.

Cookies de mesure d'audienceAvec votre accord, Bloom utilise Google Analytics pour savoir quelles pages vous sont utiles. Sans accord, aucun cookie de ce type n'est déposé. En savoir plus


