

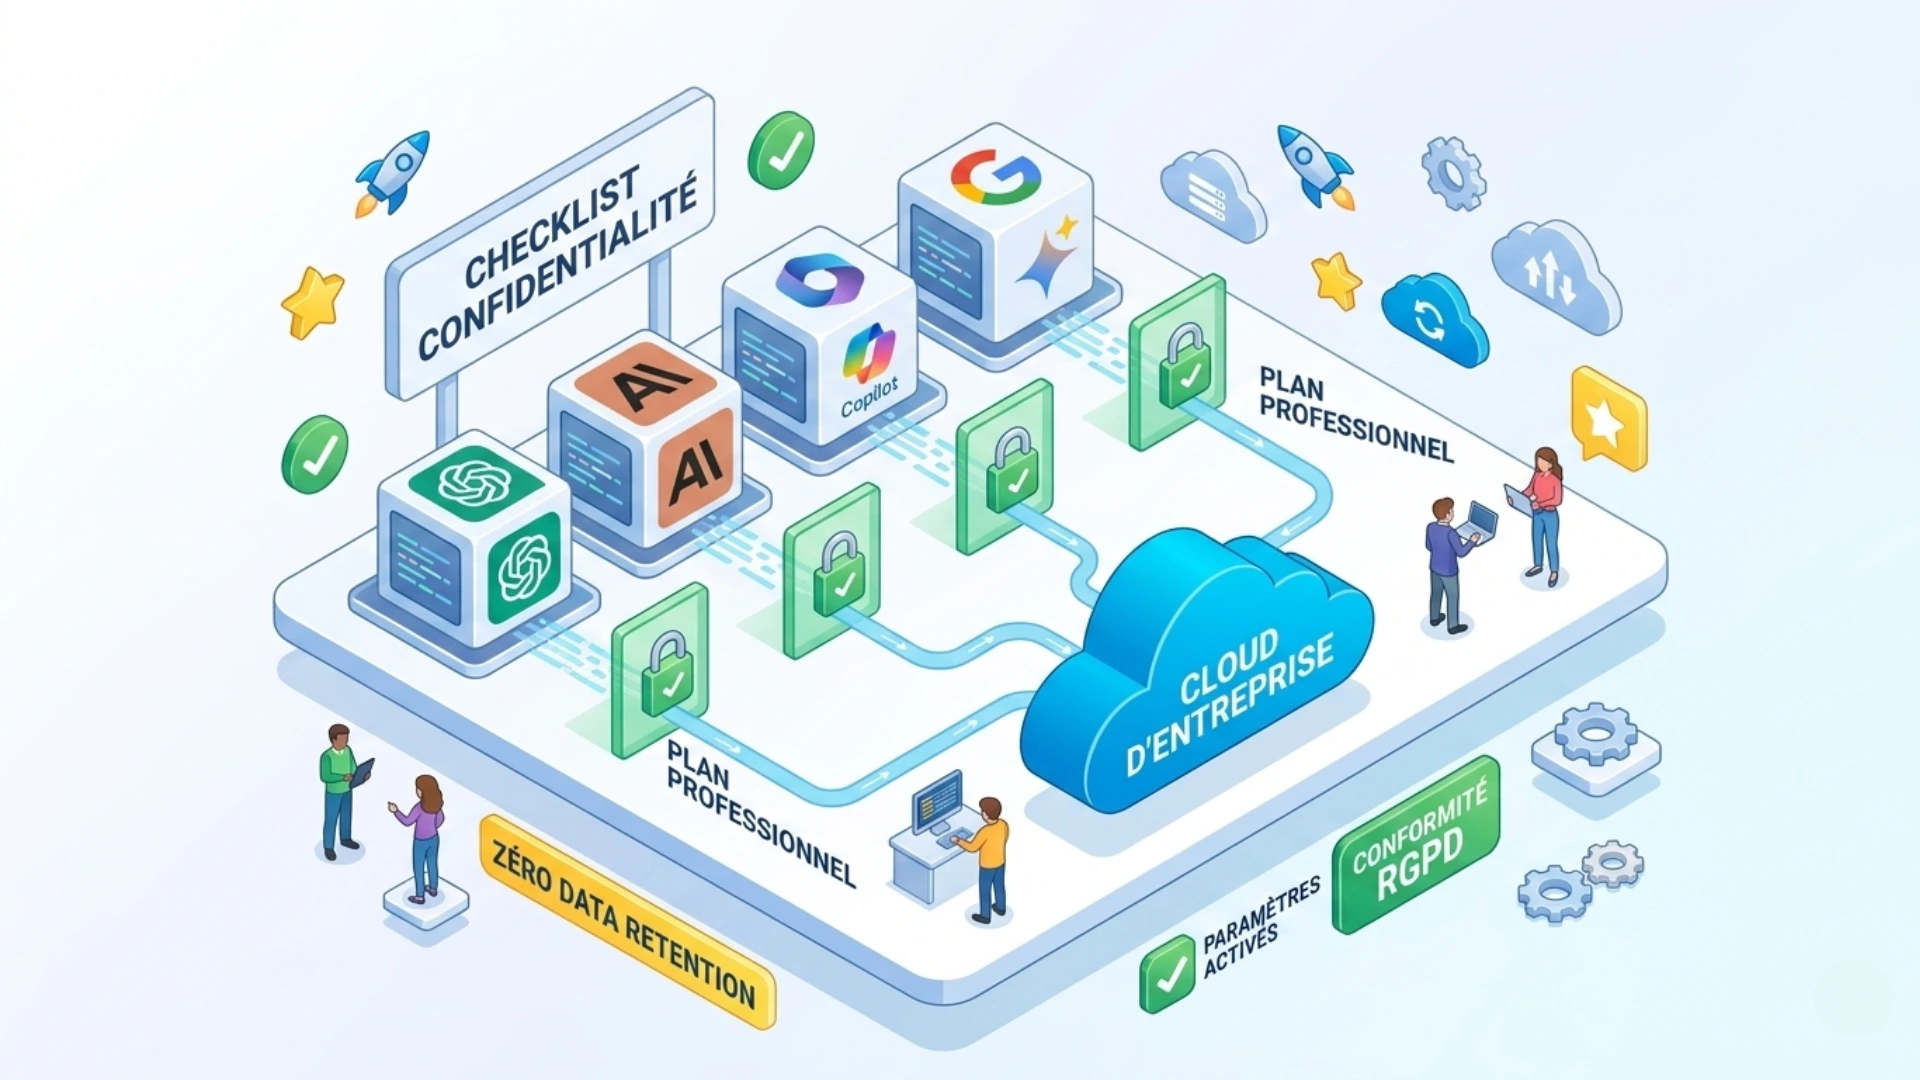

Quatre outils dominent aujourd'hui les usages IA en entreprise : ChatGPT (OpenAI), Claude (Anthropic), Microsoft 365 Copilot et Google Gemini. Tous proposent des offres grand public et des offres professionnelles avec des règles de confidentialité radicalement différentes. La nuance échappe encore à beaucoup de dirigeants, qui découvrent que leurs équipes saisissent dans un compte ChatGPT personnel des données qui auraient dû rester internes. Cet article rassemble les paramètres concrets à activer pour chaque outil, et les réflexes à imposer pour que la sécurité ne dépende pas de la mémoire de chaque utilisateur.
ChatGPT, Claude, Copilot et Gemini ne traitent pas les données de la même manière selon le plan. Les versions Business, Team, Enterprise ou Workspace n'entraînent pas leurs modèles sur vos conversations. Les versions grand public peuvent le faire, tant que l'utilisateur ne l'a pas refusé dans ses paramètres.
L'usage IA s'est diffusé sans que les directions IT aient toujours validé les outils. Sur le terrain, beaucoup de collaborateurs utilisent un compte personnel ChatGPT, Claude ou Gemini pour des tâches professionnelles, dès qu'un service trouve un cas d'usage utile sans attendre que la DSI tranche.
Quand un commercial colle dans ChatGPT Free le brief d'un appel d'offres confidentiel pour le reformuler, le contenu est techniquement utilisé pour l'entraînement du modèle, sauf si l'option a été désactivée dans les paramètres. Même logique pour Claude Pro et Gemini grand public. Personne dans l'entreprise ne peut mesurer ce qui est sorti, ni le récupérer. Le risque s'ajoute aux menaces cyber classiques (hameçonnage assisté par IA, fraudes vocales générées), qui se renforcent quand les acteurs malveillants exploitent les fuites de données conversationnelles.
Le Shadow AI désigne les usages IA qui échappent à la gouvernance officielle. Il révèle l'appétence des équipes pour les outils, ce n'est pas un problème en soi. Le vrai risque est qu'il se développe dans des comptes grand public, avec des paramètres mal configurés et sans aucun contrôle d'accès aux données partagées. La réponse n'est pas l'interdiction (qui pousse les usages dans l'ombre) mais la mise à disposition de comptes professionnels avec les bons réglages.
OpenAI distingue deux grandes catégories. Les comptes grand public (Free, Plus, Pro) entraînent leurs modèles sur les conversations par défaut. Les comptes professionnels (Business, Enterprise, Edu) ne le font pas par défaut.
Pour un compte personnel, allez dans Paramètres puis Contrôles des données. Décochez l'option "Améliorer le modèle pour tous" qui autorise OpenAI à utiliser vos conversations pour l'entraînement. Pour les conversations sensibles ponctuelles, utilisez le chat éphémère : aucune trace dans l'historique, pas d'utilisation pour l'entraînement. La CNIL fournit un guide officiel pour s'opposer à la réutilisation des données par les agents conversationnels.
Ce niveau de réglage convient pour un usage personnel, pas pour un usage professionnel. Aucune garantie contractuelle de confidentialité, et l'employeur n'a aucun moyen d'auditer.
Sur ces plans, les conversations ne servent pas à l'entraînement par défaut. OpenAI annonce une conformité SOC 2 Type 2 et un chiffrement au repos et pendant le transfert. L'administrateur gère les accès, les projets partagés et les applications connectées ; les journaux d'audit sont réservés à Enterprise et Edu. C'est la base à exiger pour tout usage professionnel régulier.
L'erreur fréquente : déployer ChatGPT Business sans désigner d'administrateur, ce qui multiplie les projets partagés sans règle. C'est l'un des premiers points réglés au cadrage d'une formation ChatGPT en entreprise. Une politique d'accès documentée dès le départ évite cette dérive.
Anthropic distingue deux régimes contractuels. Les conditions grand public couvrent Claude Free, Pro et Max. Les conditions commerciales couvrent Claude Team, Enterprise et l'API. La règle d'entraînement diffère selon le régime.
Sur les offres grand public, Anthropic a changé sa politique le 28 août 2025 : les conversations peuvent servir à entraîner ses modèles si l'utilisateur l'accepte. Le réglage se trouve dans Paramètres puis Confidentialité : il faut désactiver « Aider à améliorer nos modèles d'IA ». Ce niveau de réglage convient à un usage personnel mais ne suffit pas pour un usage professionnel structuré.
Sur Claude Team et Enterprise, Anthropic n'utilise ni vos conversations ni vos fichiers pour entraîner ses modèles, par défaut. Pour les organisations à exigence forte (juridique, santé, défense), Claude Enterprise permet de fixer la durée de conservation des données. L'option de conservation zéro (Zero Data Retention), elle, concerne l'API, pas l'interface de Claude Team ou Enterprise.
Sur Team comme sur Enterprise, l'administrateur dispose de l'authentification unique ; Enterprise ajoute les journaux d'audit. C'est l'équivalent de ChatGPT Business et Enterprise côté gouvernance. Dans une formation Claude en entreprise, chacun voit ce que ces réglages changent pour lui.
Copilot est souvent déjà là, parce qu'il s'intègre nativement dans Word, Excel, Outlook et Teams. Sa configuration est aussi la plus complexe : tout dépend des licences M365, des politiques admin et du tenant. La conformité réglementaire se joue ici sur les bons paramétrages côté DSI.
Microsoft propose deux usages souvent confondus. Copilot Chat, inclus avec le compte professionnel Microsoft 365, s'appuie surtout sur le web et sur les fichiers que l'utilisateur lui donne. Microsoft 365 Copilot (licence payante, 26 € HT par utilisateur et par mois au tarif public d'octobre 2026) accède aux données de l'environnement Microsoft 365 de l'entreprise : mails, documents, Teams, SharePoint, dans la limite des droits de chacun. Dans les deux cas, avec le compte professionnel, les échanges ne servent pas à entraîner les modèles. Deux exceptions à connaître : les recherches web partent vers Bing, et les modèles d'Anthropic, quand la DSI les active, sortent de la frontière de données européenne de Microsoft. C'est la première chose que vos équipes apprennent à repérer dans une formation Copilot en entreprise.
Plusieurs leviers doivent être activés. Les étiquettes de confidentialité (sensitivity labels) marquent les documents sensibles, et Copilot respecte ces étiquettes. Les politiques DLP (prévention des fuites) bloquent l'envoi d'informations vers des destinataires externes. Le journal d'audit trace les requêtes Copilot par utilisateur. Sans ces réglages, Microsoft 365 Copilot reste utilisable mais l'organisation perd toute visibilité opérationnelle.
Comme OpenAI et Anthropic, Google distingue deux univers. Les Gemini Apps côté grand public (gratuit, AI Pro, AI Ultra), et Gemini for Workspace côté professionnel (intégré dans Google Workspace Business et Enterprise).
Pour un compte Gemini grand public, l'activité est conservée dans l'historique et utilisée par défaut pour améliorer les services Google, ce qui inclut l'entraînement des modèles avec relecture humaine possible. Pour désactiver : allez dans Activité dans les applications Gemini puis Désactiver. Vous pouvez aussi supprimer l'historique manuellement ou définir une suppression automatique tous les trois mois.
Sur Google Workspace, les contrats Business et Enterprise couvrent Gemini avec une garantie claire : les requêtes, fichiers et réponses ne sont pas utilisés pour entraîner les modèles Gemini, ni partagés avec d'autres clients. C'est le contrat Workspace standard qui s'applique. L'administrateur Workspace contrôle aussi la disponibilité de Gemini par unité organisationnelle, ce qui permet d'activer l'outil progressivement par service.
Activer les bons réglages ne suffit pas. La gouvernance IA opérationnelle se joue sur trois leviers complémentaires.
Une charte IA documente ce qui est autorisé, interdit ou conditionné, par type de donnée et par outil. Elle ne sert à rien sans formation pratique : les équipes doivent comprendre concrètement quelle donnée peut être saisie où, quel outil convient à quel cas d'usage, et quels sont les réflexes en cas de doute. La formation transforme une charte juridique en réflexe quotidien.
Trois niveaux suffisent pour cadrer la plupart des usages. Niveau 1 (donnée publique) : aucune restriction, tous les outils autorisés. Niveau 2 (donnée interne non confidentielle) : uniquement sur les comptes professionnels (Business, Team, Enterprise, Workspace). Niveau 3 (donnée confidentielle ou personnelle) : uniquement sur les outils validés par la DSI, avec si possible une durée de conservation réduite ou un contrat dédié. La conformité RGPD se travaille principalement sur ce niveau 3.
Sécuriser ChatGPT, Claude, Copilot et Gemini en entreprise repose sur trois leviers : choisir le bon plan (Business, Team, Enterprise ou Workspace) plutôt qu'un compte personnel, activer les paramètres admin (audit, prévention des fuites, étiquettes de confidentialité), et former les équipes via une charte d'usage claire.
Sécuriser l'usage des outils IA en entreprise est un sujet d'hygiène opérationnelle, pas un projet IT à long terme. Trois points à retenir : choisir le bon plan pour chaque outil, activer les paramètres admin disponibles, et investir dans une charte vivante portée par la formation. Bloom accompagne les entreprises qui veulent industrialiser ces réflexes sans freiner les usages, en partant d'un appel de cadrage qui identifie les vrais cas d'usage métiers avant de poser le cadre de gouvernance.
Ressource gratuite
Direction, RH, marketing, commerciaux, finance : chaque fiche dit quoi joindre et quoi vérifier. En PDF, dans votre boîte mail.
On construit la formation à partir de votre quotidien.

Formations IA concrètes et accompagnement sur mesure pour les entreprises françaises.
Cookies de mesure d'audienceAvec votre accord, Bloom utilise Google Analytics pour savoir quelles pages vous sont utiles. Sans accord, aucun cookie de ce type n'est déposé. En savoir plus