



Quand on parle de l'IA Act, les dirigeants ont deux réactions. « Ça ne me concerne pas, je n'ai pas développé d'IA. » Ou : « ça va être un cauchemar administratif comme le RGPD ». Les deux sont fausses.
L'IA Act (règlement UE 2024/1689) est entré en vigueur le 1er août 2024 et s'applique par étapes. Les pratiques interdites et l'obligation de maîtrise de l'IA sont applicables depuis le 2 février 2025. Les obligations de transparence le sont depuis le 2 août 2026. Les systèmes à haut risque, eux, ont vu leur échéance reportée du 2 août 2026 au 2 décembre 2027 par l'« Omnibus IA » (règlement (UE) 2026/1744), adopté le 8 juillet 2026, publié au Journal officiel de l'Union le 24 juillet et entré en vigueur le 27 juillet 2026.
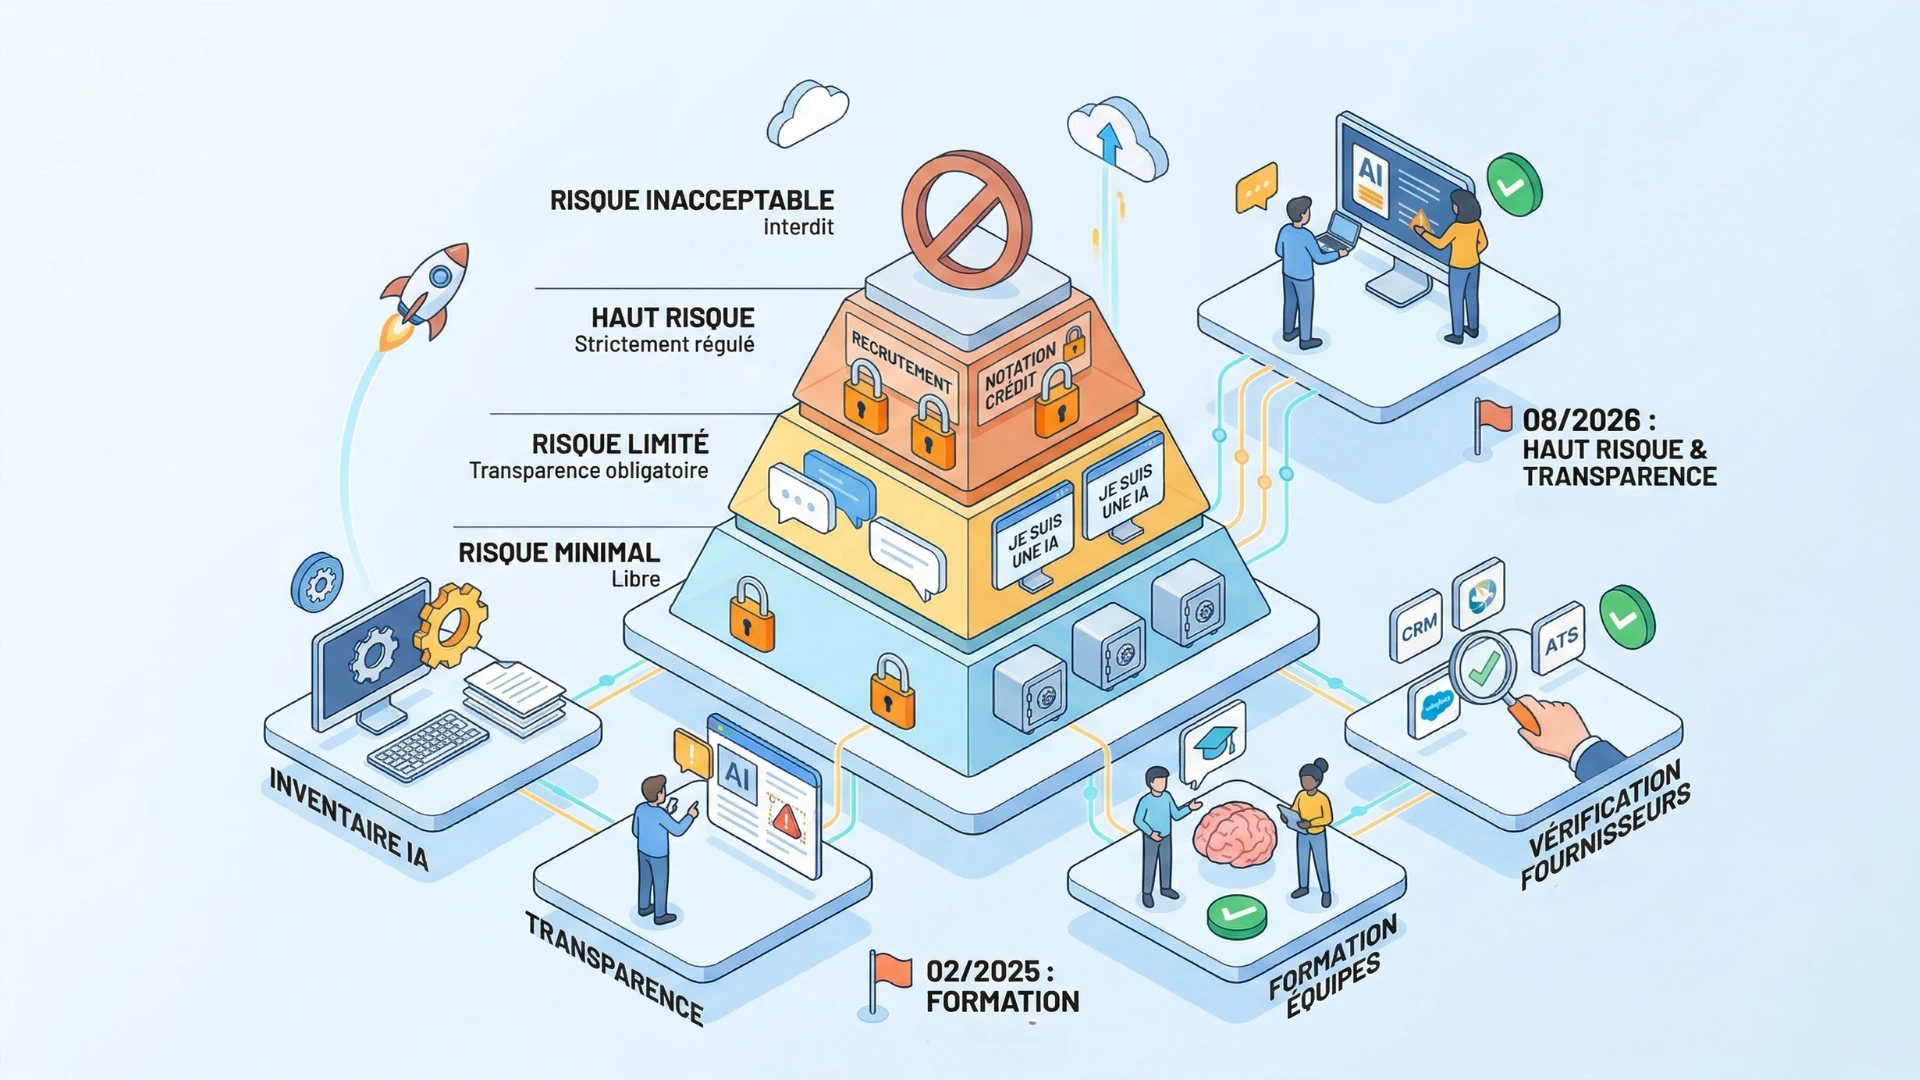
Contrairement au RGPD, l'IA Act fonctionne par approche par les risques : plus l'usage est sensible, plus les obligations sont lourdes. Pour la majorité des entreprises, elles sont gérables. Encore faut-il savoir où vous vous situez, et pouvoir le prouver.
L'IA Act (règlement UE 2024/1689) encadre l'intelligence artificielle selon quatre niveaux de risque et s'applique à toute entreprise qui développe (fournisseur) ou utilise (déployeur) un système d'IA. La transparence s'applique depuis le 2 août 2026, le haut risque à partir du 2 décembre 2027 (règlement 2026/1744).
C'est LA question à vous poser en priorité. Deux rôles concernent la majorité des entreprises.
Vous êtes fournisseur si vous concevez, entraînez ou mettez sur le marché un système d'IA, même pour un usage interne. Les obligations sont lourdes : documentation technique, évaluation de conformité, marquage CE pour le haut risque.
Pour l'immense majorité des entreprises, vous n'êtes pas fournisseur. Vous n'avez pas entraîné GPT-5 ou Mistral. Vous utilisez des outils existants.
Vous êtes déployeur dès que vous utilisez un outil IA dans un cadre professionnel, même acheté sur étagère. Vous utilisez ChatGPT pour rédiger des emails ? Déployeur. Votre équipe RH utilise un logiciel de tri de CV basé sur l'IA ? Déployeur. Vous avez installé un chatbot sur votre site ? Déployeur.
Les obligations du déployeur sont beaucoup plus légères que celles du fournisseur. Mais elles existent, elles sont vérifiables, et les premières s'appliquent déjà.
Les systèmes à risque inacceptable sont purement et simplement interdits depuis le 2 février 2025 : notation sociale, manipulation subliminale, reconnaissance faciale en temps réel dans l'espace public. Une de ces interdictions vous concerne directement : la reconnaissance des émotions au travail, hors raisons médicales ou de sécurité. Un outil d'entretien vidéo qui prétend mesurer le stress d'un candidat tombe dedans. À partir du 2 décembre 2026, s'ajoute l'interdiction des systèmes qui génèrent des contenus intimes non consentis ou pédocriminels, introduite par l'Omnibus IA.
Le haut risque est beaucoup plus piégeux. Vous êtes concerné si vous utilisez l'IA dans des domaines sensibles comme :
Si votre logiciel RH trie automatiquement les CV, même fourni par un éditeur tiers, votre entreprise sera soumise aux obligations haut risque à partir du 2 décembre 2027 (annexe III du règlement). Les IA intégrées à des produits déjà réglementés, comme les machines ou les dispositifs médicaux (annexe I), suivent le 2 août 2028. Seize mois de délai en plus ne sont pas une raison d'attendre. C'est précisément là qu'une vraie gouvernance IA devient indispensable pour cadrer les responsabilités.
Pour la majorité des entreprises, les usages courants relèvent du risque limité ou minimal : rédiger un email avec ChatGPT, générer une image, résumer une réunion avec un assistant IA.
L'obligation principale est la transparence (article 50) : signaler aux personnes qu'elles interagissent avec une IA, ou qu'un contenu a été généré par IA. C'est une obligation simple, en vigueur depuis le 2 août 2026, la seule échéance d'août 2026 que l'Omnibus n'a pas déplacée. La plupart des entreprises la négligent encore.
Déployeur sur des usages à risque limité, le cas le plus fréquent ? Voici les quatre actions à mener, et le dossier qui va avec.
C'est l'obligation la plus ignorée, alors qu'elle est applicable depuis le 2 février 2025. Le texte d'origine demandait de « garantir un niveau suffisant » de maîtrise de l'IA. L'Omnibus IA l'a réécrit : les fournisseurs et les déployeurs « prennent des mesures pour favoriser le développement de la maîtrise de l'IA par leur personnel ». Plus de niveau à garantir. Une obligation de moyens, pas de résultat.
En pratique : vous n'avez pas à certifier chaque salarié, vous devez pouvoir montrer ce que vous avez fait. La Commission européenne le dit dans ses questions-réponses sur l'article 4 (mise à jour du 27 juillet 2026) : pas de certificat exigé, un registre interne des formations et des actions de sensibilisation suffit. Depuis le 2 août 2026, les autorités nationales peuvent sanctionner un manquement, de façon proportionnée, même si l'article 99 ne prévoit pas d'amende dédiée.
C'est pour cette raison que former ses équipes à l'IA est devenu un sujet de conformité. Une formation adaptée aux métiers, datée et documentée, coche la case. Un lien vers un tutoriel envoyé par email, non.
Depuis le 2 août 2026, quatre situations vous obligent à dire que l'IA est là :
Le marquage automatique des contenus générés, lisible par machine, incombe aux fournisseurs d'outils, avec un délai au 2 décembre 2026 pour les outils mis sur le marché avant le 2 août 2026. Vous ne codez rien. Mais vous déployez : vérifiez que votre générateur d'images ou de voix marque ses sorties, et que votre chatbot s'annonce.
Faites la liste de tous les outils IA utilisés dans votre entreprise, y compris ceux utilisés en dehors des circuits officiels. Ce que l'on appelle le Shadow AI (l'usage non déclaré d'outils IA par les équipes) est le point faible principal de la conformité. Sans cet inventaire, vous ne savez même pas quelles règles vous concernent.
Ensuite, interrogez vos éditeurs de logiciels (CRM, ATS, ERP, chatbot) : « votre module IA est-il conforme à l'IA Act ? Marque-t-il les contenus générés ? Avez-vous signé le code de bonne conduite sur la transparence ? ». Ce code, porté par la Commission européenne, comptait environ 190 signataires fin juillet 2026, dont Anthropic, Google, Microsoft, Mistral et OpenAI. Exigez une réponse écrite, surtout si l'outil touche aux RH ou au crédit. En tant que déployeur, vous restez responsable de l'usage que vous en faites.
Une charte IA interne est le document qui rassemble vos règles d'usage et protège votre entreprise. Elle définit les outils autorisés, les données interdites de saisie, la vérification humaine et le référent IA. L'IA Act ne l'impose pas. Elle reste l'outil qui traduit ses exigences en pratiques quotidiennes.
C'est la partie que les guides oublient. Le jour où un client ou une autorité pose la question, la bonne foi ne suffit pas. Quatre pièces font un dossier :
Trois lignes dans un document partagé suffisent pour commencer. Un dossier constitué avant la question vaut plus qu'un dossier reconstitué après.
Les sanctions sont graduées selon la nature de la non-conformité (article 99), et l'Omnibus IA n'a pas touché aux montants :
Pour les PME et les jeunes entreprises, le règlement retient le plus bas des deux montants. L'amende à sept chiffres reste donc un scénario lointain. Le risque concret : un système retiré du marché européen, ou un client grand compte qui demande votre dossier avant de signer. À notre avis, la première question viendra d'un client bien avant de venir d'une autorité.
En France, personne n'est encore officiellement désigné. Le projet de loi qui organise le contrôle (dit « DDADUE ») prévoit la CNIL en pivot (pratiques interdites, systèmes à haut risque, réclamations), la DGCCRF pour la coordination avec la Direction générale des entreprises, et l'Arcom en appui sur les sujets liés aux plateformes. Le Sénat l'a voté le 18 février 2026. Le texte est à l'Assemblée nationale depuis le 20 février 2026, sans date d'examen. En attendant, la CNIL applique déjà le RGPD aux traitements de données par l'IA, et c'est par là que les premiers contrôles arrivent.
Une entreprise qui utilise des outils d'IA est un déployeur au sens de l'IA Act. Ses obligations : favoriser la maîtrise de l'IA de ses équipes (depuis février 2025), signaler ses chatbots et contenus générés (depuis le 2 août 2026), et vérifier ses outils avant le 2 décembre 2027.
L'IA Act ne freine pas l'innovation. Il vous oblige à structurer ce que vous faites déjà. Les entreprises qui tiennent leur dossier à jour en font un argument commercial : une IA maîtrisée et transparente rassure vos donneurs d'ordre et vos clients.
Au-delà de la conformité pure, c'est l'occasion de cadrer une véritable stratégie IA alignée sur vos objectifs business, plutôt que de subir les usages non contrôlés.
Un doute sur votre statut ou sur la classification de vos outils ? Un cadrage de projet IA avec Bloom permet de trancher, de lister vos outils et de bâtir votre dossier de preuve.
Expliquez-nous vos objectifs, nous vous guiderons vers la formation IA la plus adaptée.
On construit la formation à partir de votre quotidien.

Formations IA concrètes et accompagnement sur mesure pour les entreprises françaises.


