



En janvier 2026, KPMG publiait son étude Trends of AI : 86 % des 356 décideurs interrogés, en majorité dans des grands groupes et des ETI, disaient que leur organisation avait validé une charte d’usage responsable de l’IA. En juin 2026, l’Observatoire de l’IA responsable publiait les réponses de 1 000 salariés du privé. 10 % d’entre eux signalaient une charte ou un comité éthique sur l’IA dans leur entreprise.
Les deux études ne portent pas sur les mêmes entreprises. Mais l’écart dit une chose simple : voter une charte ne suffit pas à la faire connaître. Le problème n’est plus d’en avoir une. C’est qu’elle soit lue, comprise et appliquée devant l’outil.
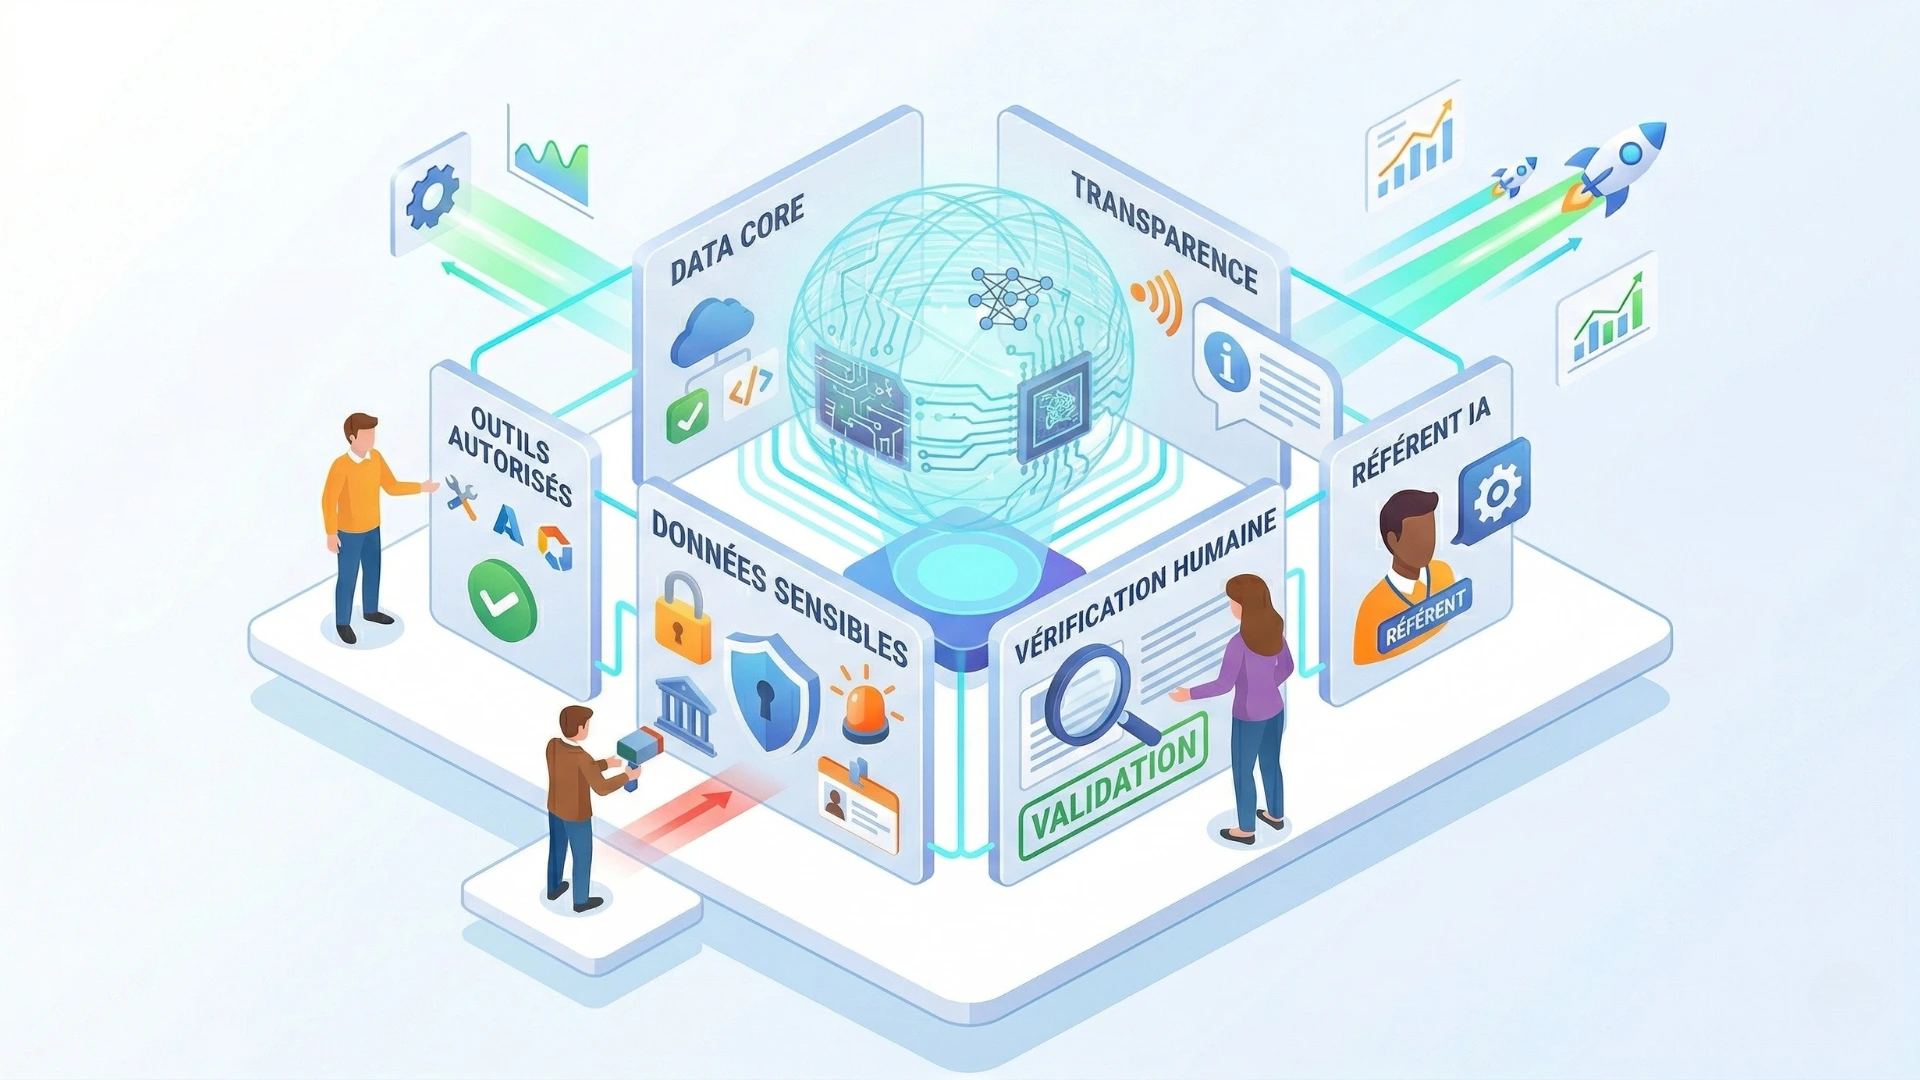
Une charte IA d’entreprise tranche huit questions : les outils autorisés, la donnée que l’on peut confier à chaque outil, la vérification avant envoi, les décisions qu’un outil ne prend pas, la transparence, la conduite en cas de fuite, la formation des utilisateurs et la révision du texte.
Une charte écrite par le service juridique, validée en comité de direction puis envoyée par e-mail coche une case. Elle ne change pas les usages. Les salariés de l’Observatoire le disent à leur façon : 23 % seulement déclarent avoir reçu une formation à l’IA responsable.
Une charte utile répond en dix secondes à la question que chacun se pose devant l’outil : « J’ai le droit de mettre ce fichier dedans ? » Si elle n’y répond pas, elle ne sert à rien. D’où le format : 2 pages, des exemples, et un tableau qui croise la donnée et l’outil. Notre guide de la gouvernance de l’IA en entreprise défend le même minimum : un référent, une charte courte, une liste de données interdites et une revue régulière des usages.
Selon le même Observatoire, 61 % des salariés qui utilisent l’IA passent par des outils grand public, 19 % seulement par des outils internes à leur entreprise. Une charte qui interdit ChatGPT sans proposer d’outil validé ne supprime pas l’usage. Elle le cache.
C’est le mécanisme du Shadow AI : les comptes personnels continuent de servir, mais plus personne n’en parle. D’où l’ordre que nous suivons : l’outil officiel d’abord, la charte ensuite.
La charte liste les outils validés, avec le type de compte : une licence d’entreprise de Copilot, ChatGPT, Claude ou Gemini, ou l’assistant interne si vous en avez un. Un outil absent de la liste est refusé par défaut, même gratuit. Mais la charte dit aussi à qui proposer un nouvel outil, et sous quel délai il obtient une réponse. Sans cette porte, l’interdiction pousse au contournement.
Ajoutez une ligne sur les extensions de navigateur et les agents qui se connectent à la messagerie ou aux fichiers : ils passent par la DSI avant installation. Et chaque outil validé entre dans votre registre des systèmes d’IA.
C’est la règle qui protège le plus, et souvent la plus mal écrite. « Ne saisissez pas de données confidentielles » ne dit à personne si un compte rendu de réunion l’est. Trois niveaux et une liste noire suffisent :
Sur un service grand public, la CNIL recommande de proscrire les données personnelles, les données de l’entreprise et les informations couvertes par le secret, dans ses questions-réponses sur l’IA générative. Les réglages de confidentialité de ChatGPT, Claude, Copilot et Gemini se vérifient offre par offre.
Un outil d’IA peut inventer un chiffre, une citation ou une jurisprudence avec le même aplomb qu’une information exacte. La charte pose une règle simple : avant d’envoyer, de publier ou de décider, on vérifie les chiffres, les noms, les citations et les engagements dans les documents d’origine.
Elle dit aussi qui répond du résultat. Pas l’outil : la personne qui envoie.
Aucune décision sur une personne (recrutement, évaluation, sanction, refus opposé à un client) ne doit reposer sur la seule réponse d’un outil. Le RGPD encadre les décisions fondées exclusivement sur un traitement automatisé (article 22). Et le règlement européen sur l’IA classe parmi les systèmes à haut risque ceux qui trient des candidatures ou évaluent des salariés (annexe III).
La charte peut aller plus loin : pas de tri de CV par l’IA sans accord écrit de la direction et du DPO. Elle rappelle aussi une interdiction en vigueur depuis le 2 février 2025 : utiliser l’IA pour déduire les émotions d’une personne sur le lieu de travail, sauf raison médicale ou de sécurité (article 5).
Depuis le 2 août 2026, le règlement européen oblige ceux qui produisent avec l’IA une image, un son ou une vidéo truqués, susceptibles de passer pour authentiques, à indiquer qu’ils ont été générés ou manipulés par une IA (article 50). Le texte n’impose pas de formule. La charte en fixe une, pour que personne n’ait à l’inventer : la mention « Généré par IA ».
Elle interdit aussi d’utiliser la voix ou le visage d’un collègue sans son accord écrit. Le Code pénal punit déjà la diffusion, sans son consentement, d’un contenu généré qui reproduit l’image ou les paroles d’une personne, sauf s’il est évident ou signalé que le contenu est généré (article 226-8).
Pour un e-mail ou une note que l’auteur a relus et dont il répond, aucune mention n’est utile. Une charte qui exige d’étiqueter chaque texte ne sera pas respectée.
Les trois dernières règles font tenir les cinq premières. En cas de fuite, comme un fichier client collé dans un compte personnel, la charte demande de prévenir le référent et le DPO le jour même : si des données personnelles sont en cause, l’entreprise peut devoir notifier la CNIL dans les 72 heures. Signaler une erreur de bonne foi ne doit pas être une faute. Sinon, personne ne signale rien.
La formation conditionne l’accès : pas de licence sans prise en main. L’article 4 du règlement européen va dans ce sens : depuis sa réécriture du 27 juillet 2026, il demande aux entreprises qui utilisent des systèmes d’IA de prendre des mesures pour « favoriser le développement » de la maîtrise de l’IA de leur personnel. Enfin, la charte se relit tous les six mois, ou à chaque nouvel outil.
Le modèle de charte IA, prêt à adapter. Les 8 règles en 2 pages, le tableau « quelle donnée dans quel outil » et 12 situations pour l’atelier de lancement, au format Word. Recevoir le modèle gratuitement
Une charte qui n’est qu’un guide de bonnes pratiques se diffuse librement. Dès qu’elle impose des obligations générales et permanentes dont le non-respect peut être sanctionné, le Code du travail la traite comme une adjonction au règlement intérieur (article L1321-5).
Elle suit alors la même procédure : avis du CSE, diffusion aux salariés, communication à l’inspecteur du travail avec l’avis du CSE, entrée en vigueur au moins un mois après la diffusion (article L1321-4). C’est cette procédure qui permet ensuite de s’appuyer sur la charte en cas de manquement. Faites valider le choix par votre juriste.
Le règlement intérieur est obligatoire à partir de 50 salariés (article L1311-2). À partir de ce seuil, le CSE est aussi informé et consulté sur l’introduction de nouvelles technologies (article L2312-8), et le déploiement d’un outil d’IA dans toute l’entreprise peut en relever.
Dernier point : si l’entreprise prévoit de consulter l’historique des requêtes, la charte doit le dire. Aucune information concernant personnellement un salarié ne peut être collectée par un dispositif qui n’a pas été porté préalablement à sa connaissance (article L1222-4).
Une charte envoyée par e-mail est ouverte, puis classée. Présentez-la en atelier d’une heure, sur des situations concrètes : « je colle les évaluations de mon équipe dans mon compte ChatGPT personnel », « l’outil a calculé les remises de la proposition, je l’envoie ». L’équipe répond d’abord, puis vous donnez la règle. Une règle discutée sur un cas se retient mieux qu’un article lu.
La charte nomme un référent. Il répond aux questions, examine les demandes de nouveaux outils et tient la liste à jour. Tous les six mois, il relit le texte avec ce qui est remonté du terrain : les questions reçues, les incidents, les outils demandés.
Pour qu’une charte IA soit appliquée, choisissez l’outil officiel avant de l’écrire, limitez-la à 2 pages, présentez-la en atelier sur des cas concrets plutôt que par e-mail, nommez un référent qui répond aux questions, et relisez-la tous les six mois ou à chaque nouvel outil.
Une charte ne protège que si elle change ce que font les équipes devant l’outil. Elle arrive donc avec l’outil, se présente sur des cas et vit grâce à un référent. C’est l’ossature de notre accompagnement au changement IA : l’outil et la charte validés par la direction, une session de lancement pour toute l’entreprise, des référents formés en premier, puis des ateliers par métier.
Partir d’un modèle plutôt que d’une page blanche ? Les 8 règles en 2 pages, le tableau des données par outil et 12 situations pour l’atelier de lancement, au format Word, à adapter à votre entreprise. Recevoir le modèle de charte IA
Ressource gratuite
Direction, RH, marketing, commerciaux, finance : chaque fiche dit quoi joindre et quoi vérifier. En PDF, dans votre boîte mail.
On construit la formation à partir de votre quotidien.

Formations IA concrètes et accompagnement sur mesure pour les entreprises françaises.

Cookies de mesure d'audienceAvec votre accord, Bloom utilise Google Analytics pour savoir quelles pages vous sont utiles. Sans accord, aucun cookie de ce type n'est déposé. En savoir plus


